Aparición del fallo de seguridad en High Sierra
Hace unos días se anunció en Twitter un grave fallo de seguridad en High Sierra, la última versión del sistema operativo de los ordenadores Mac de Apple. Esta vulnerabilidad podía permitir la obtención de privilegios de superusuario o root sin una autenticación adecuada, lo que suponía un importante riesgo de seguridad al poder permitir cambios no autorizados en la configuración del sistema y el acceso a información almacenada en el equipo.
Dicho fallo de seguridad en High Sierra afecta únicamente a la última versión de este sistema operativo y fue comunicado directamente por el desarrollador Lemi Orchan Ergin en un escueto tweet. Además, es bastante grave para Apple, la cual presume siempre de tener más seguridad que la competencia.
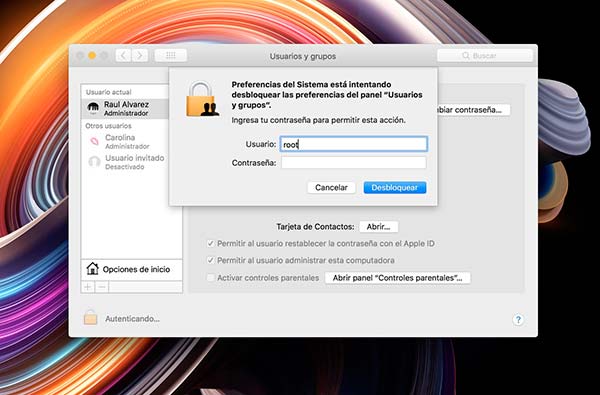
El problema estaba relacionado con una validación incorrecta del acceso a la cuenta de superusuario o root. Debido a este fallo, un usuario con acceso al equipo podía llegar a obtener privilegios elevados sin completar correctamente el proceso habitual de autenticación.
La vulnerabilidad podía tener consecuencias importantes, ya que unos privilegios elevados permiten modificar configuraciones sensibles del sistema. En determinados escenarios, el riesgo podía aumentar si el equipo tenía habilitados servicios de acceso remoto, por lo que Apple recomendó instalar cuanto antes la actualización de seguridad correspondiente.
Solución de Apple al fallo de seguridad en High Sierra
Apple publicó una actualización de seguridad para corregir el fallo de seguridad en High Sierra. La compañía recomendó a los usuarios instalarla cuanto antes y mantener el sistema actualizado para evitar que la vulnerabilidad pudiera ser aprovechada.
La actualización se distribuyó mediante el sistema oficial de actualizaciones de macOS. Apple también publicó posteriormente instrucciones adicionales para solucionar algunos problemas relacionados con los archivos compartidos que podían aparecer después de instalar el parche.
A mayores, la marca de Cupertino, ha emitido el siguiente comunicado:
“La seguridad es una prioridad para todos los productos de Apple y lamentablemente ha habido un tropiezo con esta versión de macOS. Cuando nuestros ingenieros de seguridad conocieron el problema, empezamos a trabajar de inmediato en una actualización para cerrar el agujero de seguridad.
Lamentamos mucho este error y pedimos disculpas a todos los usuarios de Mac, tanto por haber lanzado el software con esta vulnerabilidad como por la preocupación que ha causado. Nuestros clientes se merecen algo mejor. Estamos auditando nuestros procesos de desarrollo para evitar que esto vuelva a suceder.»