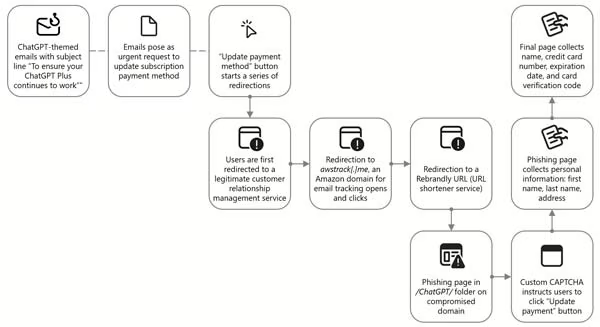
El caso más llamativo utiliza la marca de ChatGPT para enviar falsos avisos relacionados con la suscripción de ChatGPT Plus. Microsoft documentó una infraestructura capaz de distribuir hasta 100.000 correos en un solo día, intentando convencer a las víctimas de que debían actualizar su método de pago para evitar que su cuenta fuera degradada.
El objetivo final era robar información personal y datos de tarjetas bancarias. Conviene dejar algo muy claro desde el principio: Microsoft no atribuye estas campañas a un compromiso de ChatGPT, Claude, Copilot o DeepSeek. Los atacantes están utilizando sus nombres, logotipos y popularidad para generar confianza y conseguir que el usuario pulse un enlace o ejecute un archivo malicioso.
El falso correo de ChatGPT Plus intenta robar los datos de la tarjeta
Microsoft Threat Intelligence detectó una campaña de phishing que utilizaba el nombre visible ChatGPT y un mensaje que advertía de un supuesto problema con el método de pago de ChatGPT Plus.
El correo intentaba generar urgencia indicando que, si el usuario no actualizaba sus datos en un plazo determinado, la cuenta sería degradada al plan gratuito. La campaña utilizaba además el logotipo de ChatGPT y un botón para actualizar el método de pago con el objetivo de parecer una comunicación legítima.
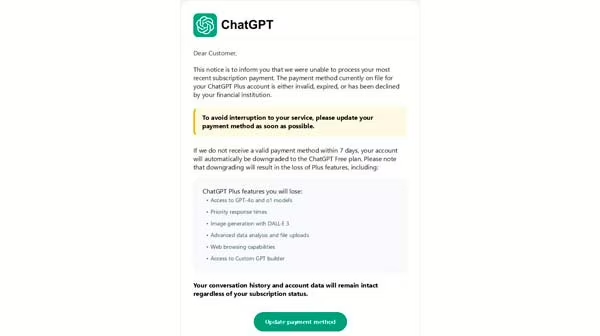
Microsoft observó inicialmente 4.500 correos de esta campaña el 5 de mayo, dirigidos principalmente a usuarios de Sudáfrica. Sin embargo, la misma infraestructura llegó posteriormente a distribuir hasta 100.000 mensajes en un solo día entre objetivos de Suiza, Austria y Sudáfrica.
Al pulsar el botón, el usuario no era enviado directamente a la página de phishing. Los atacantes utilizaban varias redirecciones a través de servicios legítimos o abusados antes de llegar al sitio final, una técnica destinada a dificultar el análisis y a intentar superar filtros de seguridad.
La web falsa solicitaba primero datos personales como nombre, apellidos y dirección y, posteriormente, pedía nombre del titular, número de tarjeta, fecha de caducidad y código de verificación.
El patrón es especialmente útil como advertencia para cualquier usuario: un correo que utilice una marca conocida, un logotipo correcto y un aspecto profesional no demuestra que proceda realmente de esa empresa.
Claude también fue utilizado para intentar robar credenciales y tokens de acceso
Microsoft documentó además una campaña que imitaba a Anthropic y Claude. En este caso, los atacantes enviaron correos a usuarios de más de 2.000 organizaciones entre el 20 y el 22 de abril de 2026.
Los mensajes afirmaban que la cuenta de Claude había infringido las políticas de uso y que era necesario iniciar un proceso de apelación. Para aumentar su credibilidad utilizaban nombres como Anthropic Teams o Anthropic PBC y adjuntaban un PDF diseñado para parecer documentación oficial.
El archivo conducía posteriormente a páginas falsas con branding de Claude y a una cadena compatible con técnicas de adversary-in-the-middle (AiTM). Este tipo de ataque puede utilizarse no solo para capturar credenciales, sino también para intentar interceptar tokens de autenticación y secuestrar sesiones.
Microsoft indica que esta campaña afectó principalmente a organizaciones de Estados Unidos, Reino Unido e India, con especial presencia en empresas tecnológicas, servicios profesionales y entidades financieras.
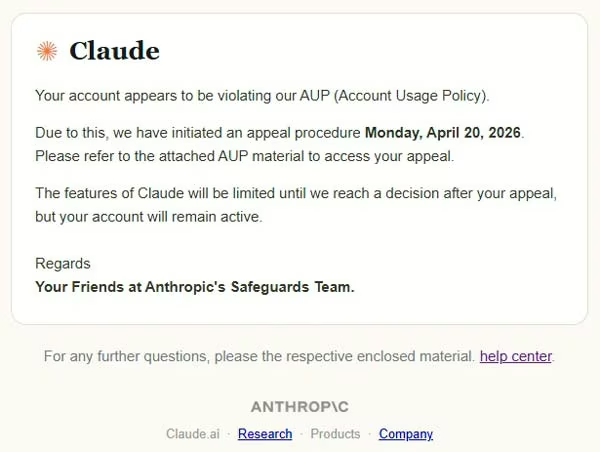
De nuevo, esto no significa que Claude o los sistemas de Anthropic hayan sido comprometidos. Los atacantes simplemente reproducían su imagen y utilizaban mensajes de urgencia para hacer que la víctima siguiera el proceso de autenticación falso.
Microsoft también cita a Copilot entre las marcas de inteligencia artificial que están siendo utilizadas como señuelo. El patrón es el mismo: falsos avisos de políticas, soporte o novedades de producto que buscan aprovechar la confianza del usuario.
Falsos plugins de IA para Windows y supuestos instaladores de DeepSeek distribuían malware
Las campañas no se limitan al correo electrónico. Microsoft también ha observado anuncios maliciosos y páginas falsas que prometen herramientas de inteligencia artificial para Windows.
Una de las campañas utilizaba nombres como “Awesome AI Windows Plugin” y “Flux Pro AI”. Los anuncios redirigían a supuestas descargas de herramientas relacionadas con IA, pero el archivo terminaba instalando Vidar Stealer, un malware especializado en el robo de información.
Microsoft atribuye parte de esta actividad al distribuidor de malware Storm-3075. Una sola campaña del 13 de marzo llegó a dirigirse contra más de 66.000 dispositivos.
Los atacantes llegaron incluso a utilizar ejecutables firmados con certificados obtenidos fraudulentamente para intentar dar una apariencia de legitimidad a los archivos.
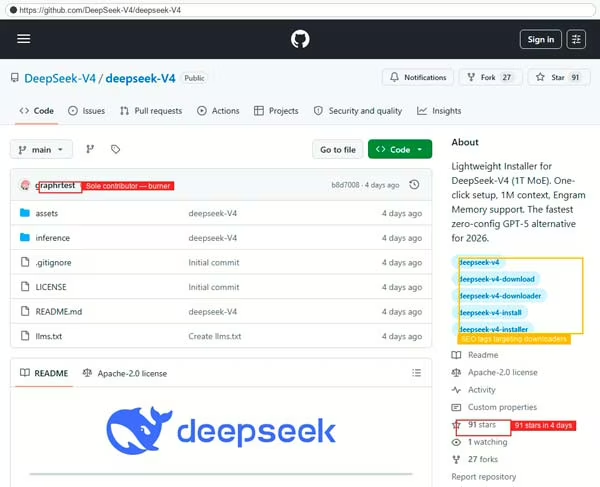
El mismo modelo se aplicó posteriormente a DeepSeek V4. Microsoft detectó en abril una organización y un repositorio falsos en GitHub que copiaban el logotipo de DeepSeek, utilizaban datos reales de benchmarks y estaban optimizados para aparecer en búsquedas como “DeepSeek V4 installer”.
La estrategia tuvo éxito a nivel de posicionamiento: en las pruebas de Microsoft, el repositorio malicioso llegó a aparecer entre los primeros resultados de GitHub, Bing y Google para algunas búsquedas relacionadas con DeepSeek V4.
Los archivos comprimidos publicados en ese repositorio contenían un cargador que descargaba Vidar Stealer y potencialmente otras familias de malware. GitHub retiró posteriormente la organización, el repositorio y la cuenta implicados después de que Microsoft compartiera la información.
Cómo reconocer un falso correo de ChatGPT, Claude o Copilot
Las campañas observadas por Microsoft reutilizan técnicas de ingeniería social conocidas, pero aprovechan ahora el interés y la confianza que generan los servicios de inteligencia artificial.
Antes de pulsar un enlace o introducir credenciales, conviene revisar varias señales:
- Urgencia artificial: mensajes que amenazan con cerrar, limitar o degradar inmediatamente la cuenta.
- Solicitudes de pago inesperadas: especialmente si piden actualizar una tarjeta desde un enlace incluido en el correo.
- Dominios extraños: comprobar la dirección real del remitente y el dominio al que lleva el enlace.
- Adjuntos no solicitados: un supuesto formulario de apelación, actualización o plugin puede formar parte de la cadena de ataque.
- Instaladores encontrados mediante búsquedas: aparecer en Google, Bing o GitHub no garantiza que un repositorio o ejecutable sea oficial.
- Branding convincente: copiar logotipos, colores y textos oficiales es sencillo y no demuestra autenticidad.
Si un correo afirma que existe un problema con una suscripción o cuenta, es más seguro abrir manualmente la web o aplicación oficial y comprobar el estado desde allí, en lugar de utilizar el botón incluido en el mensaje.
Microsoft recomienda además utilizar autenticación multifactor, navegadores y soluciones capaces de bloquear páginas de phishing, protección de enlaces y sistemas antiphishing actualizados.
ChatGPT, Claude, Copilot y DeepSeek no han sido hackeados por estas campañas
Este es probablemente el matiz más importante de toda la investigación. Microsoft especifica expresamente que la actividad observada no representa un compromiso de los servicios de IA utilizados como señuelo.
Los atacantes están aprovechando algo mucho más sencillo: la familiaridad del usuario con estas marcas. La misma táctica que durante años se ha utilizado con bancos, empresas de mensajería, Microsoft 365 o plataformas de streaming se está trasladando ahora a la inteligencia artificial.
La publicación del 10 de septiembre de Microsoft Defender recupera y contextualiza varias campañas investigadas previamente por Microsoft Threat Intelligence, entre ellas los casos de ChatGPT, Claude, falsos plugins para Windows y DeepSeek. El mensaje sigue siendo especialmente relevante: cuanto más popular es una herramienta de IA, más atractiva resulta también como identidad falsa para campañas de phishing y malware.
Fuentes: Microsoft Security Blog — Detect and disrupt AI-themed attacks with Microsoft Defender y Microsoft Threat Intelligence — AI brands as bait.